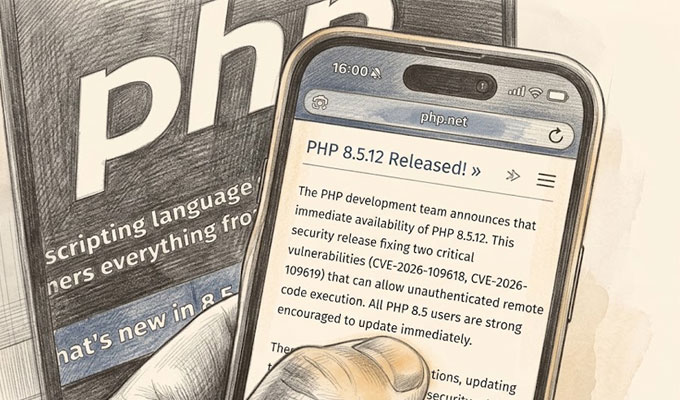
Le projet PHP a publié le 21 octobre 2026 des correctifs pour deux vulnérabilités critiques permettant potentiellement une exécution de code à distance sans authentification. Les entreprises, hébergeurs et administrations utilisant ce langage doivent vérifier leurs installations et déployer rapidement les mises à jour.
Une menace au cœur des serveurs
Répertoriées sous CVE-2026-109618 et CVE-2026-109619, ces failles touchent le fonctionnement interne de PHP, utilisé notamment par WordPress. Selon l’équipe PHP, le risque est particulièrement élevé avec le module Apache mod_php : une exploitation a été démontrée avant même l’exécution du code applicatif.
L’existence des vulnérabilités ne signifie pas que chaque site est compromis. L’exposition doit être évaluée serveur par serveur, sans conclusion automatique.
Quatre versions corrigées
Les correctifs sont intégrés aux versions PHP 8.2.35, 8.3.36, 8.4.27 et 8.5.12. Les versions antérieures de ces branches ainsi que les branches plus anciennes sont concernées. Certains fournisseurs de systèmes Linux proposent également des correctifs adaptés à leurs distributions.
La mise à jour, seule réponse complète
CERT-EU recommande de corriger immédiatement les systèmes exposés. Les responsables techniques doivent identifier la version et les correctifs réellement installés, sauvegarder les environnements, coordonner l’intervention avec l’hébergeur puis contrôler le fonctionnement des applications.
Les protections provisoires peuvent réduire certains risques, mais ne remplacent pas un correctif vérifié.
CHIFFRES CLÉS
- 2 vulnérabilités critiques : CVE-2026-109618 et CVE-2026-109619.
- 9,2/10 : score CVSS v4.0 attribué à chacune.
- 21 octobre 2026 : publication des mises à jour.
- 4 versions corrigées : 8.2.35, 8.3.36, 8.4.27, 8.5.12.